M365 E5 샌드박스 비상 접근 계정(Break Glass) 구성 — 적격 할당과 활성 할당 차이
M365 E5 개발자 샌드박스의 환경 점검을 마친 뒤 비상 접근 계정을 만들었다. 이 과정에서 PIM이 있는 테넌트의 역할 할당 기본값(적격) 때문에 전역 관리자가 적격으로 할당되는 착오가 있었고, 이를 활성 할당으로 바로잡았다. 샌드박스 환경 점검 과정은 이전 글에 정리했다.
권장 구성
비상 접근 계정은 관리자 계정이 MFA 기기 분실, 조건부 액세스 정책 오설정, 페더레이션 장애 등으로 잠길 때 쓰는 계정이다. Microsoft 문서의 권장 구성은 다음과 같다.
| 항목 | 권장 구성 |
|---|---|
| 개수 | 2개 이상 (이번 실습은 1개) |
| 계정 유형 | 클라우드 전용, *.onmicrosoft.com 도메인. 페더레이션·동기화 계정 사용 안 함 |
| 역할 | 전역 관리자, 영구 활성 할당 (적격 아님) |
| 인증 | 피싱 방지 방식 (패스키(FIDO2) 권장, 인증서 기반 인증). 평소 관리자 계정과 다른 수단 사용, 개인 휴대폰에 묶지 않음 |
| 조건부 액세스 | 차단·제한 정책에서 예외 처리 (전용 그룹 사용) |
| 모니터링 | 로그인 로그를 Azure Monitor로 보내 사용 시 경고 |
| 점검 | 최소 90일마다 로그인·관리 작업 가능 여부 확인 |
계정명
Microsoft 문서에는 계정 이름 규칙이 따로 없다. 실무에서 자주 쓰는 형식과 선택 기준을 정리하면 다음과 같다.
| 계정명 | 표시 이름 | 특징 |
|---|---|---|
breakglass01 |
Break Glass 01 | 업계 표준 용어. 로그·감사에서 용도를 바로 알 수 있음 |
eaa-admin01 |
Emergency Access Admin 01 | EAA(Emergency Access Account) 약어. 문서·Runbook 표기와 맞추기 좋음 |
sos-admin01 |
SOS Admin 01 | 짧고 직관적 |
glass-01 |
Glass 01 | 용도가 덜 드러남 |
- 용도가 드러나는 이름: 운영자와 감사 담당자가 로그에서 바로 알아본다. CA 예외 그룹이나 Runbook에서 참조하기도 쉽다.
- 용도가 덜 드러나는 이름: 이름만 보고 표적이 되는 것을 줄이려는 선택이다. 고객 환경에 따라 선호하는 곳이 있다.
- 번호 체계: 끝에
01을 붙여 두면 두 번째 계정을02로 이어서 만들 수 있다.
실습 환경이라 로그 판독과 CA 예외 실습에서 알아보기 쉬운 breakglass01을 사용했다.
생성
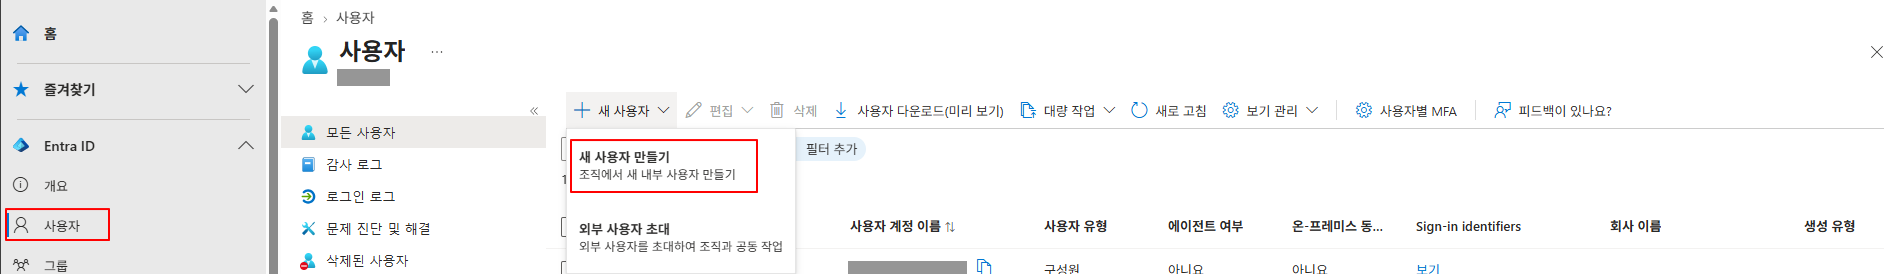
Entra 관리 센터 → 사용자 → 새 사용자 만들기에서 생성했다.
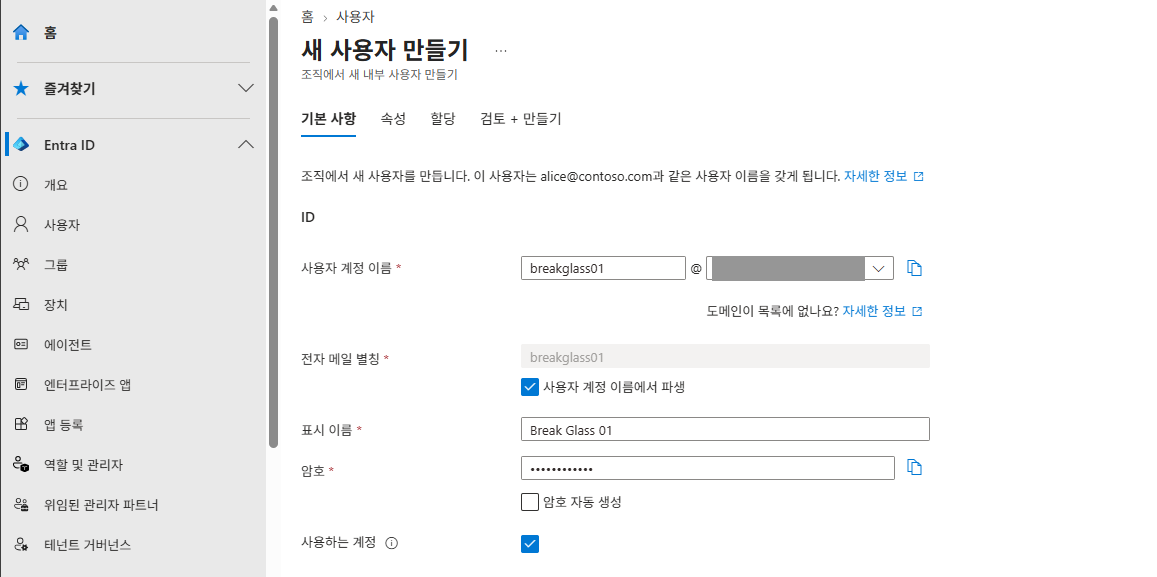
암호는 자동 생성하지 않고 직접 지정했으며, 라이선스는 할당하지 않았다. 비상 계정은 디렉터리 역할만 있으면 되므로 라이선스가 필요 없다.
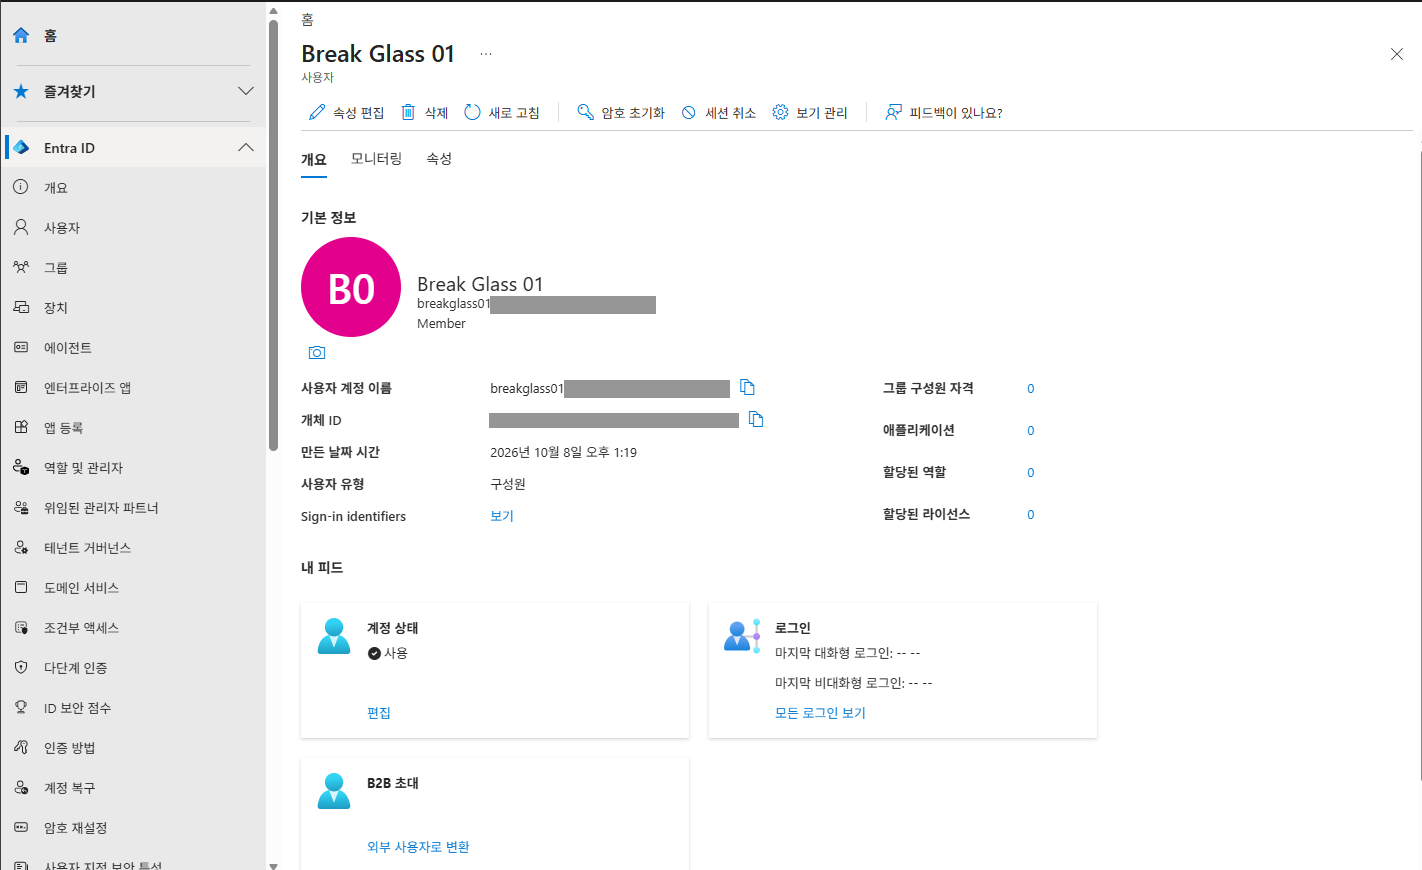
생성 직후 개요 화면이다. 할당된 역할과 할당된 라이선스가 모두 0인 상태다.
역할 할당: 적격으로 잘못 할당된 사례
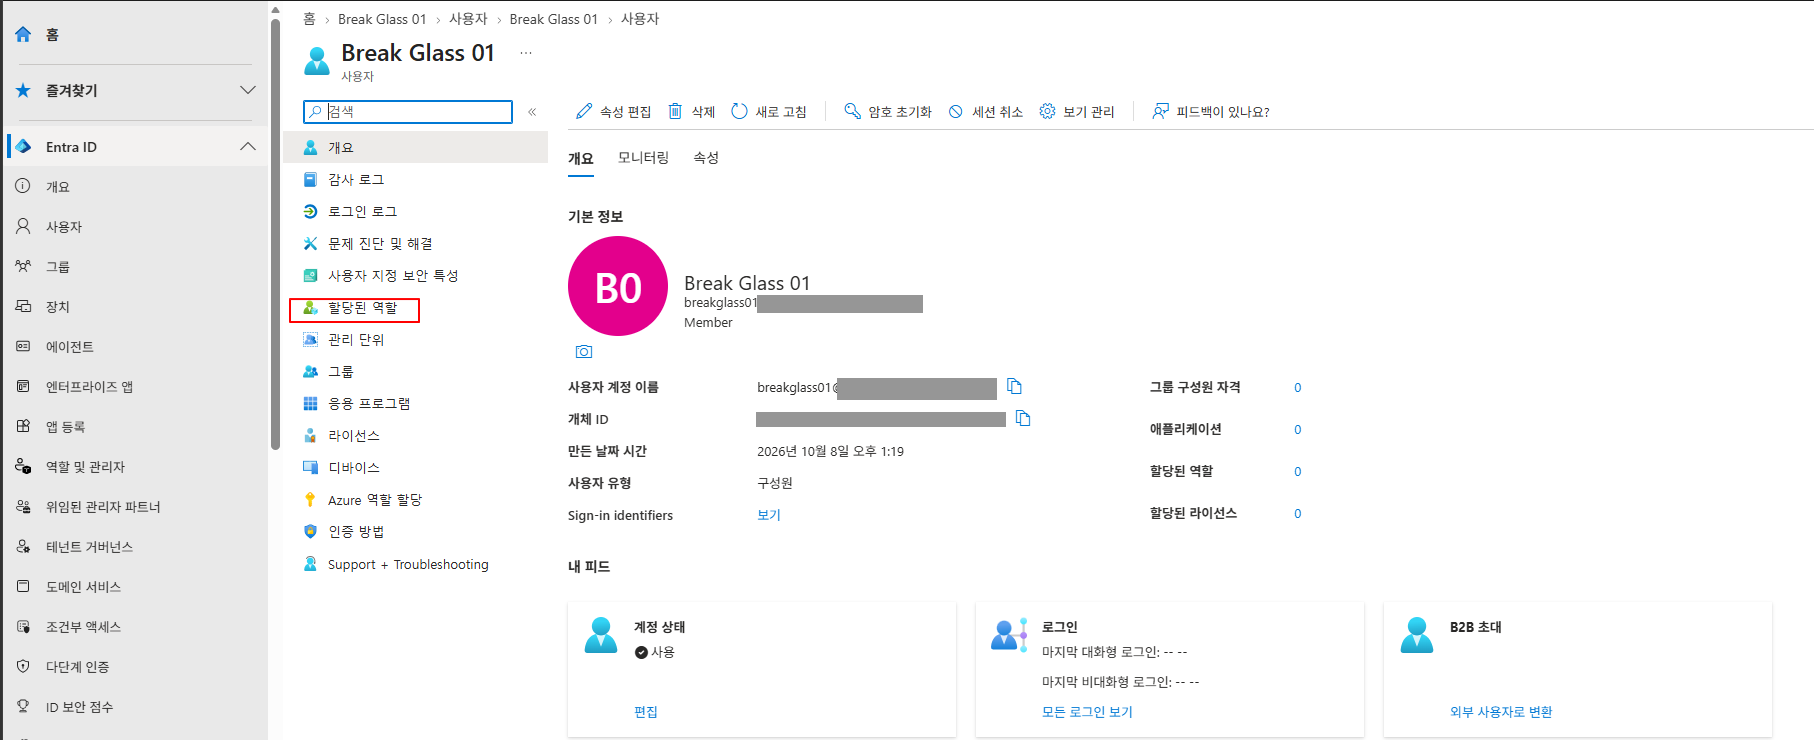
생성한 계정의 할당된 역할 메뉴에서 할당 추가로 전역 관리자를 추가했다.
이 테넌트에는 Entra ID P2가 있어서 할당 추가가 PIM(Privileged Identity Management) 화면으로 연결된다. 멤버 자격 탭에서 역할과 구성원만 고르고 다음으로 진행했다.
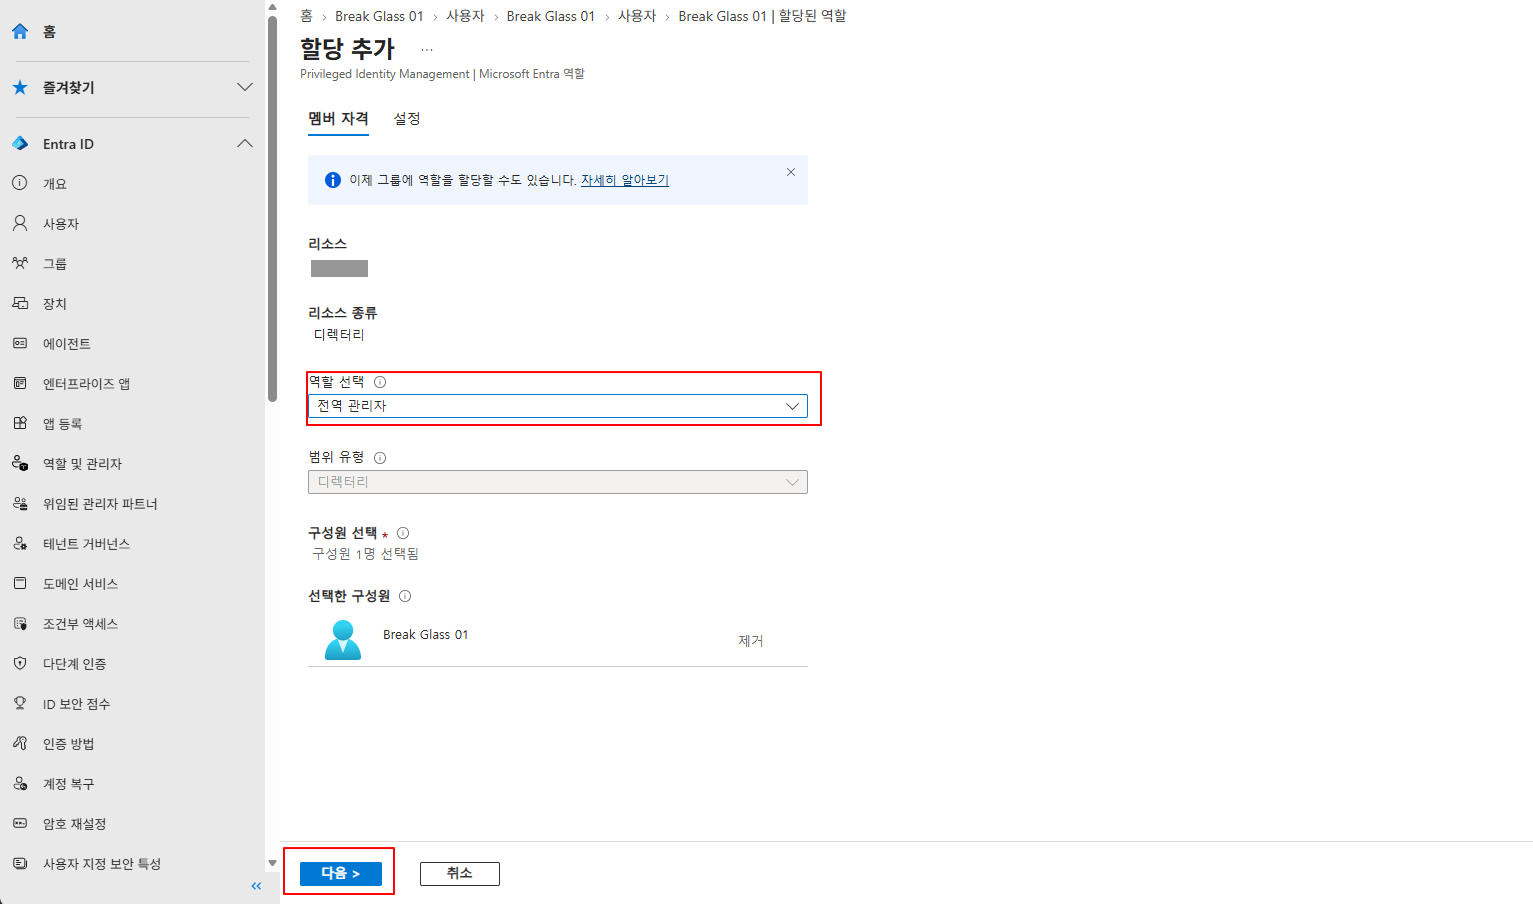
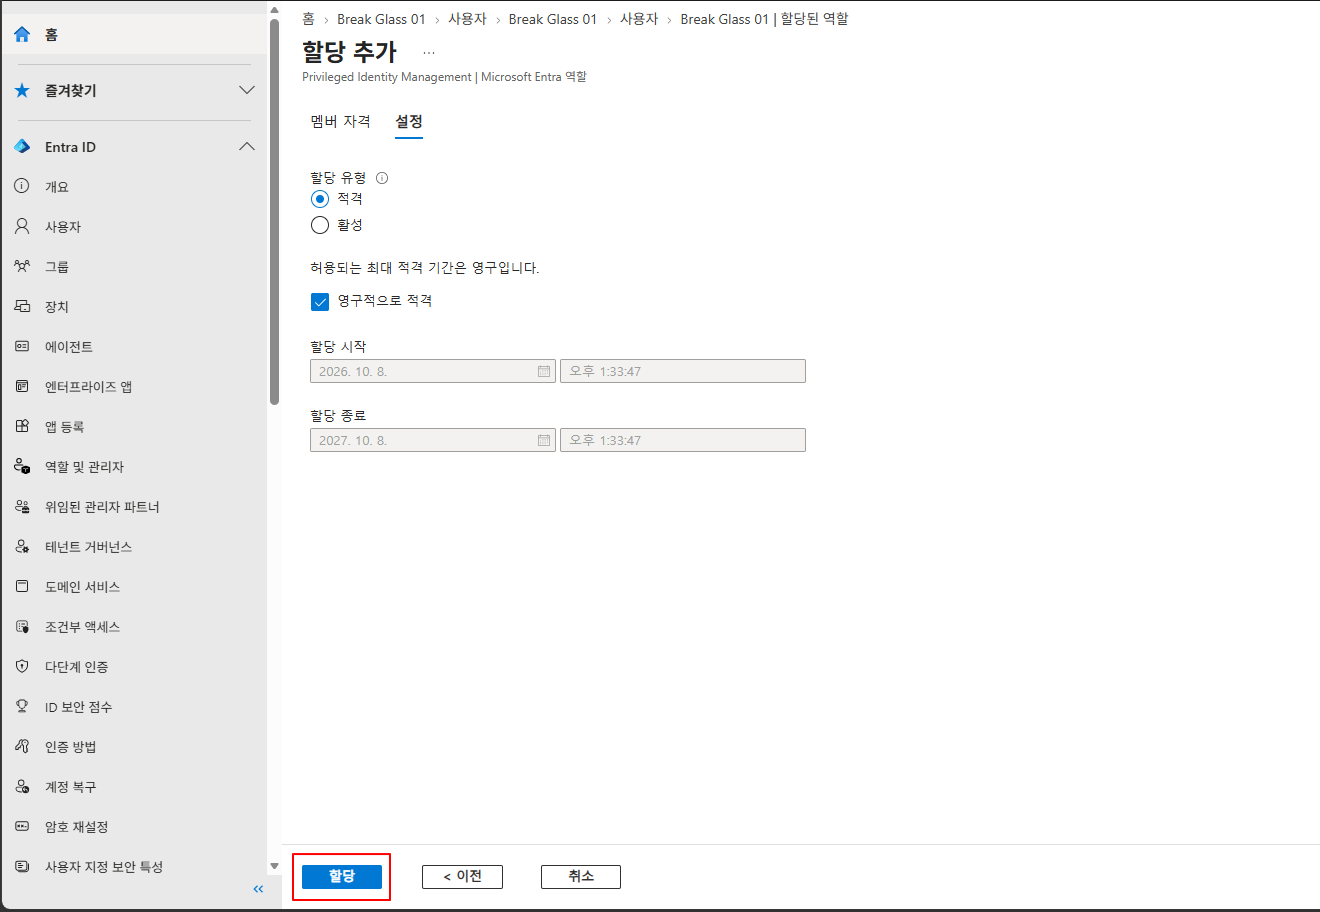
문제는 설정 탭이었다. 할당 유형 기본 선택값이 적격이고 “영구적으로 적격”이 체크되어 있다. 기본값을 확인하지 않고 그대로 할당을 눌러 적격으로 할당된 것이다.
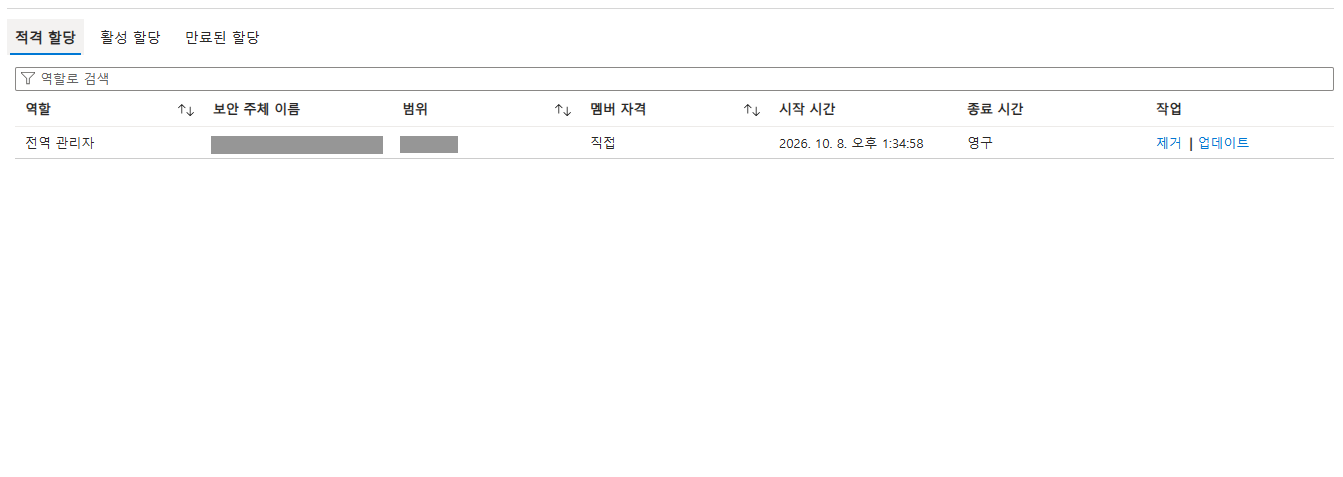
결과는 적격 할당 탭에서 확인된다.
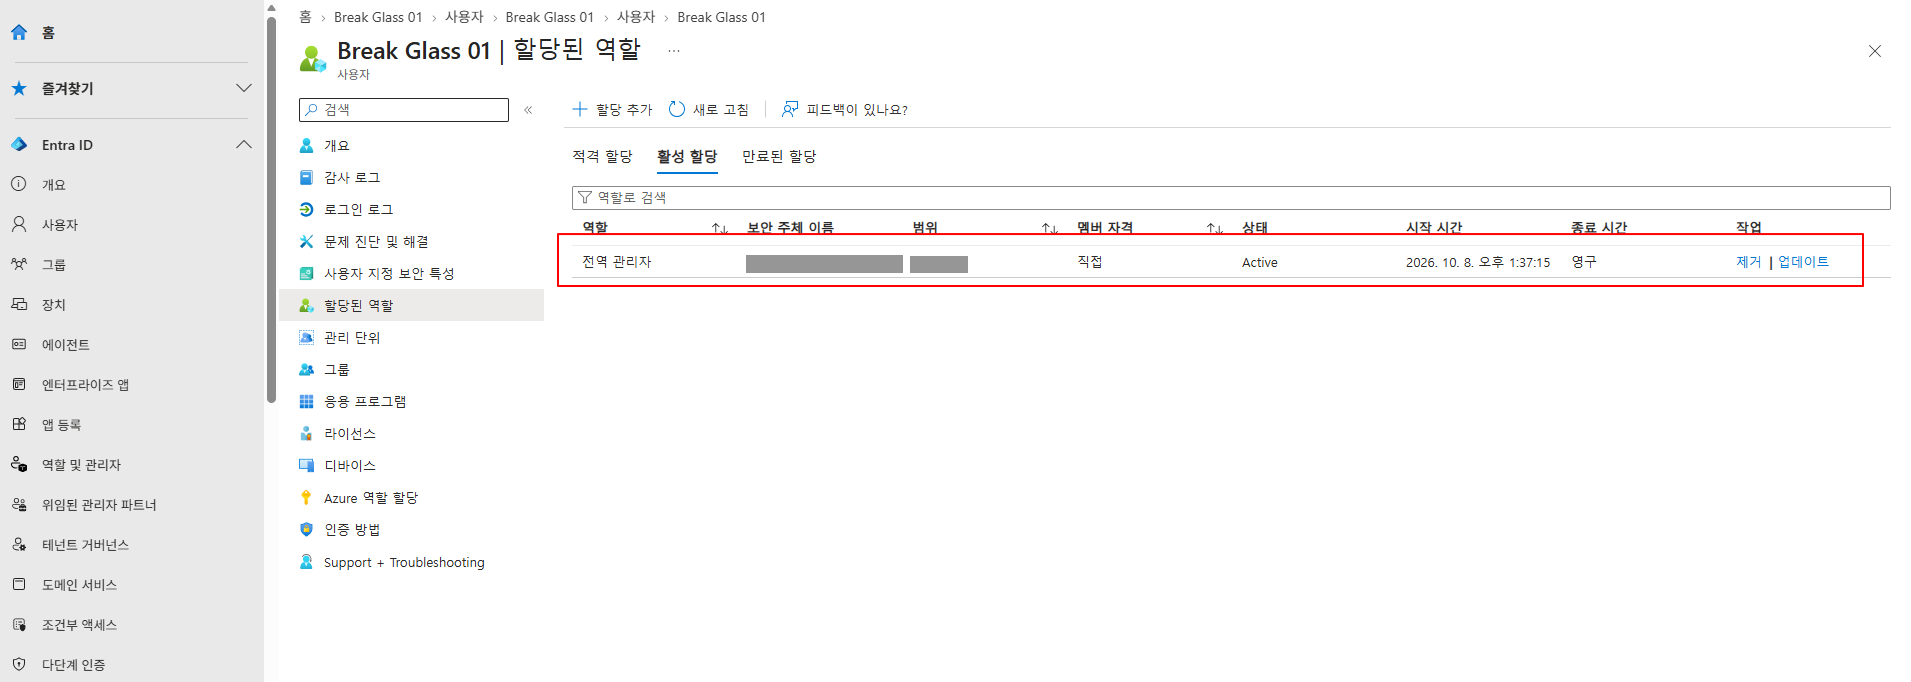
할당 추가 → 설정 탭에서 할당 유형 활성 + 영구 할당으로 다시 할당했다. 활성 할당을 먼저 만들고 확인한 뒤 적격 할당을 제거했다. 순서를 이렇게 한 것은 권한이 비는 시간을 없애기 위해서다.
적격 할당과 활성 할당 비교
| 구분 | 적격 할당 (Eligible) | 활성 할당 (Active) |
|---|---|---|
| 권한 발생 시점 | 사용자가 PIM에서 역할을 활성화한 뒤 | 할당 즉시, 로그인하자마자 |
| 사용 절차 | 로그인 → PIM에서 활성화 요청 → (조건 충족 시) 권한 부여 | 로그인 → 바로 사용 |
| 활성화 조건 | 역할 설정에 따라 MFA, 사유 입력, 티켓 번호, 승인 요구 가능 | 할당 시점에 MFA·사유 요구 가능. 할당 후 사용할 때는 PIM이 관여하지 않음 |
| 권한 유지 시간 | 활성화할 때마다 최대 기간(1~24시간, 역할 설정값)만 유지 | 할당 기간 동안 계속. 영구 설정 시 무기한 |
| 상시 권한 노출 | 없음. 필요할 때만 권한 보유 (Just-In-Time) | 있음. 계정이 탈취되면 즉시 전체 권한 |
| 감사 기록 | 활성화할 때마다 요청자·사유·시간이 PIM 감사 로그에 남음 | 할당·제거 이벤트만 남음. 사용 시점은 로그인 로그로 추적 |
| PIM 의존성 | 있음. 활성화 과정이 PIM 서비스와 승인자 상태에 영향받음 | 없음 |
| 라이선스 | PIM 사용에 Entra ID P2(또는 ID Governance) 필요 | 필요 없음 |
| 적합한 대상 | 일상 관리 업무를 하는 관리자 계정 | 비상 접근 계정, 자동화가 필요한 일부 예외 |
| 포털 표시 | 할당된 역할 → 적격 할당 탭 | 할당된 역할 → 활성 할당 탭 (상태 Active) |
정리하면 다음과 같다.
- 일반 관리자는 적격 할당이 기본이다. 상시 권한을 없애고, 사용할 때마다 기록을 남기는 것이 PIM의 목적이다.
- 비상 계정은 PIM이나 승인자를 사용할 수 없는 상황에서도 동작해야 한다. 그래서 Microsoft 문서도 전역 관리자를 영구 활성으로 할당하라고 명시한다.
- 비상 계정이 상시 권한을 갖는 위험은 로그인 경고, 금고 보관, 정기 점검으로 보완한다.
- P2가 있는 테넌트에서는 역할 할당 화면이 PIM으로 연결되므로, 할당 유형을 반드시 확인해야 한다.
MFA 등록과 검증
비상 계정으로 별도 InPrivate 창에서 보안 정보에 인증 방법을 등록했다.
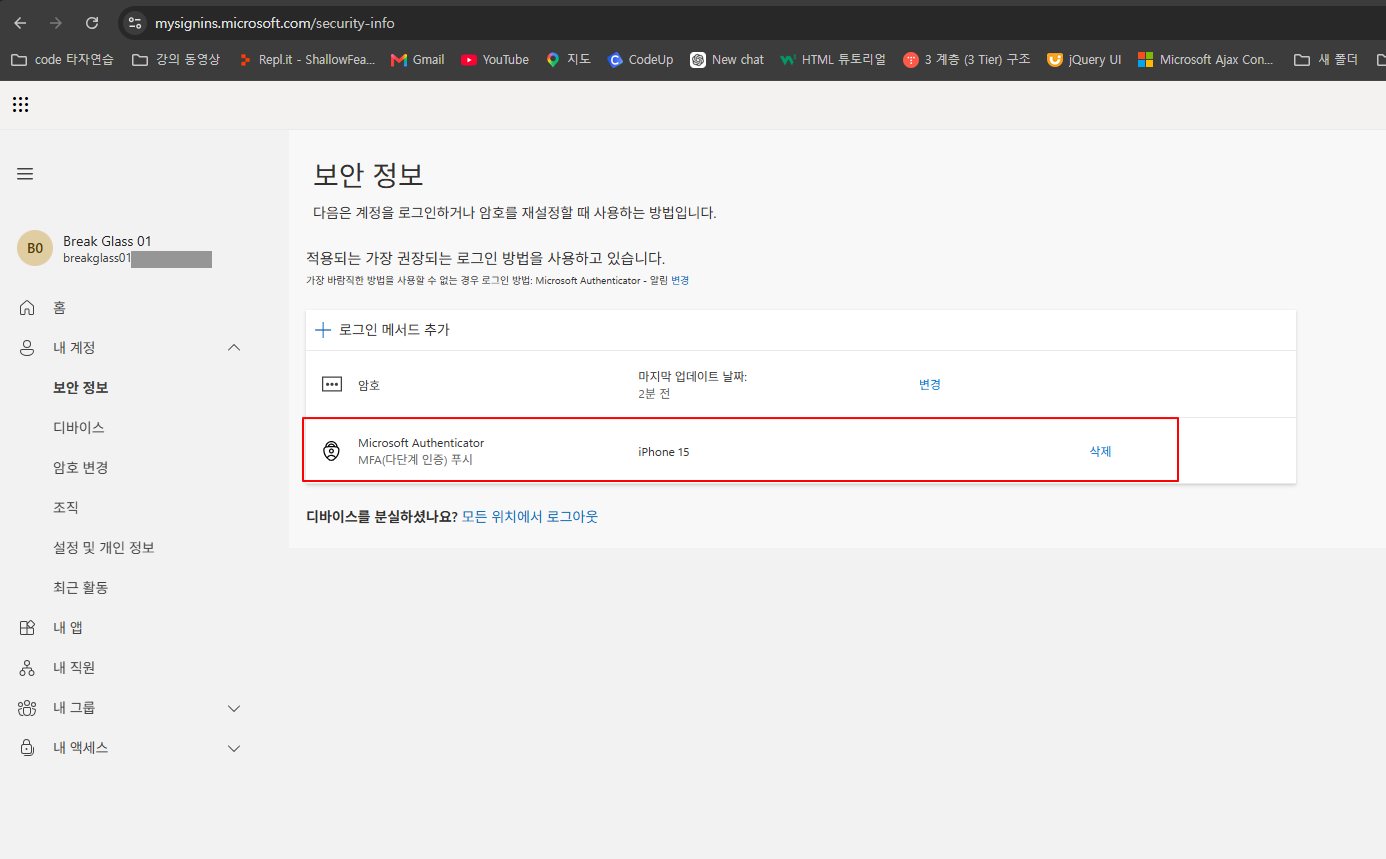
이번 실습에서는 관리자 계정과 같은 iPhone의 Microsoft Authenticator로 등록했다. 공식 권장(패스키(FIDO2) 등 피싱 방지 방식, 평소 관리자 계정과 다른 수단, 개인 휴대폰에 묶지 않음)과는 다른 구성이다. 같은 기기에 묶여 있으면 기기 분실 시 관리자 계정과 비상 계정이 함께 잠겨 비상 계정 본래 목적에 맞지 않으므로, FIDO2 보안 키로 교체를 남은 항목에 추가했다.
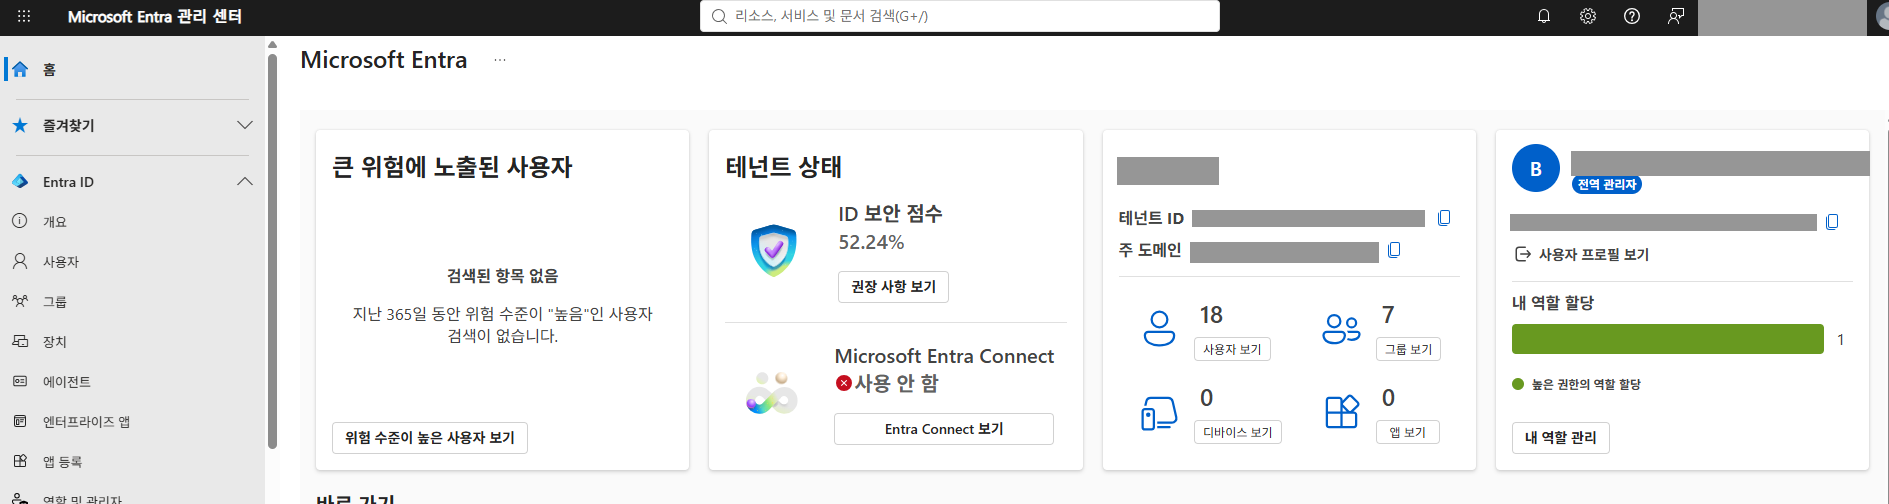
이어서 Entra 관리 센터에 로그인해 전역 관리자 권한으로 조회되는 것을 확인했다.
남은 항목
- MFA를 FIDO2 보안 키로 교체 (관리자 계정과 분리된 인증 수단)
- 두 번째 비상 계정 생성
EmergencyAccess그룹을 만들어 조건부 액세스 예외에 사용- 로그인 로그를 Azure Monitor로 보내 비상 계정 사용 시 경고 설정
Comments